本棚登録 :
 感想 :


本ページはアフィリエイトプログラムによる収益を得ています
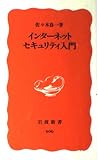
Amazon.co.jp ・本 (224ページ) / ISBN・EAN: 9784004311478
みんなの感想まとめ
ITリスクの理解と対策を深めるための本書は、現代社会におけるITシステムの安全性の重要性を強調しています。著者は、コンピュータウイルスやサイバーテロ、システム故障など、さまざまなITリスクを取り上げ、...
感想・レビュー・書評
-

【書誌情報】
著者:佐々木良一 [ささき・りょういち](1947-)
定価:本体740円+税
通し番号:新赤版;1147
刊行日:2008/08/20
ISBN:9784004311478
版型:新書 並製 カバー
頁数: 226
NDC:007.609 情報科学
〈https://www.iwanami.co.jp/smp/book/b225935.html〉
※国会図書館の書誌データベースでは児童書に分類されている。
【メモランダム】
本書から離れて、十進法分類について。
「007.6 データ処理.情報処理」の一つ下の階層までがよく知られている。本書は、「データベース管理システム 007.609」。
→〈https://id.ndl.go.jp/auth/ndla/?qc=007.609&pfx=NDC10〉
NDC第10版における情報科学の分野の扱いについての試案。
〈http://www.jla.or.jp/committees/bunrui/tabid/497/Default.aspx〉
【目次】
はじめに――「リスク対リスク」の時代に [i-viii]
変化する情報セキュリティ
ITリスクに向き合う
目次 [ix-xii]
第1章 情報セキュリティからITリスクへ 001
1 情報セキュリティとは 002
セキュリティへの脅威
セキュリティ対策
2 取組みはどのように進んだか 009
政府の情報セキュリティへの対応
民間における情報セキュリティの一般的な動向
新しい分野の情報セキュリティ
証拠性の確保のためのデジタル・フォレンジック【Digital Forensics】の登場
3 情報セキュリティからITリスクへ 028
第2章 「二〇〇〇年問題」を再考する 033
1 一九九九年一二月三一日の風景 034
2「二〇〇〇年問題」とは何であったか 037
3 何を調査したか 040
4 政府、マスメディア、専門家などの対応 041
政府の対応
企業の対応
マスメディアの対応
専門家の対応
住民の対応
5 「二〇〇〇年問題」の検証から 059
第3章 「リスク」を考えるということ 063
1 リスクとは何か 064
2 リスクへの基本的姿勢 069
3 リスク対策のために必要となるもの 073
リスクマネジメント
リスクアセスメント
リスクコミュニケーション
リスク研究
4 リスクアセスメント 077
疫学的アプローチ
量―反応関係(Dose-Response Relaxationship)分析
影響モデル
確率モデル
評価基準モデル
(1) 基準クリア型
(2) リスク-ベネフィット型
(3) リスク-リスク型
(4) 単純リスク比較型
(5) リスク-コスト比較型
(6) リスク-コスト-ベネフィット比較型
(7) その他の型
確率論的リスク評価
5 リスクコミュニケーション 093
第4章 ITリスクの問題群 101
1 個人情報漏洩リスク 103
プライバシー権の考え方
漏洩はどのようにして起こるか
2 暗号の危殆化のリスク 115
デジタル署名の仕組み
危殆化のパターン
必要な対策
3 サイバーテロのリスク 126
サイバーテロの例
クライスマネジメントと組み合わせて
4 大規模情報システム故障のリスク 132
ITシステムに対応した依存する社会
むずかしい「バグ」への対応
ソフトウェア工学の発展
第5章 ITリスクへのアプローチ 141
1 ITリスクの特徴 142
リスクを考えるときに
ITリスクの特徴
2 ITリスク学へ 146
ITリスク学を支える分野
ITリスク学を構成するもの
ITリスクマネジメントの従来の対応
ITリスクコミュニケーション
3 ITリスクへの総合的アプローチの試み 164
従来の対応の問題点
多重リスクコミュニケータ(MRC)開発の背景
MRCの概要
MRCの適用手順
合意形成実験の一例
MRCの適用結果
終章 ITリスクに立ち向かう 185
ITリスクへの対応を行う人
専門家
マスメディア関係者
一般の人々
参考文献 [7-12]
索引 [1-6] 0
詳細をみるコメント0件をすべて表示
-
個人情報漏洩、暗号の危殆化、サイバーテロ、大規模情報システム故障のリスクをリスクとして挙げているが、厳密に言うとリスクではなく脅威である。2008年の本で少し古いが今でも通用する話である。脅威といえば情報セキュリティ的な脅威が挙げられることが多いが、大規模情報システムの故障やバグについても説明されているし、2000年対応とは何だったのかということも総括してくれるところがよかった。ゼロリスクというものな無いので、一度起きると甚大で、かつ、そのリスク対策がどれだけリスク軽減できるかという観点で分析するとよい。
0
-
昨今,セキュリティセキュリティといわれることが多くなったように思う.
大学院での専攻が情報工学ということもあり,”ITリスク”という言葉にひかれて読んでみた.
そもそもセキュリティとは,リスクとは何なのか?というところから述べているので,今まで漠然ととらえていた概念を再構築する手助けになった.リスクに対する対策をどのように優先順位を付けて実行していくかなどの考え方は,ふつうの仕事にも役に立つ気がした.
本の中でいくつか重複する内容がところどころ書かれており,多少冗長だと感じた部分があった.
0
-
シンポジウムでデジタル・フォレンジック研究会会長 佐々木良一さんの講演を聞き、研究者としてのアカデミックな視点と情熱に感銘を受けたので、その著書を読んでみた。
佐々木氏はこの著書で社会全体のITシステムへの依存の増大によりITシステムの安全が重要になってきたという昨今の状況を踏まえ、今後ますます増大が予想されるITリスク問題に対してアプローチ方法を体系化し「ITリスク学」とでもいうべきものを確立することの重要性について言及されている。
著書で示されている、「ITリスク学」の構成要素としては、以下のように幅広い。
情報工学・ソフトウェア工学
情報セキュリティ技術
信頼性工学・安全性工学
心理学・社会学・経済学・法学
リスク学
安全学
これは上にも述べた通り、ITが社会のインフラ(水道・ガス・電力・金融)に密接に関連している結果といえる。また、個別分野のリスク学を統括的に扱って、IT分野に適用することの重要性が高まっている(社会的な要請)結果とも言えるものといえるだろう。
また、いわゆる情報セキュリティ対策と違って、守るべき資産は情報資産に限るものではないため、関わる人々の合意を形成する必要がある。そのため、心理学・社会学・法学などの理解も不可欠である。
ITリスクに対しては、定量的リスク評価がまず不可欠である。定量的リスク評価の結果として、リスクが大きいものへの対応と、リスクが小さい物への対応は明らかに異なるべきだ。少しでもリスクのあるものに対策をとるとすると、無限に対策の必要な対象が広がっていき、対策時間と対策コストが許容範囲を超えざるを得ないためである。
■まとめ
人は何かの事故が起こると、「こんなことが繰り返されてはならない。あらゆる手段を講じて再発を防止しなければならない。」と考える。しかしながらこれについては、本書で触れられているとおり、定量的なリスク評価の結果として、対策を考える必要がある。そのためには、リスクとリスク対策がつねにトレードオフの関係にあることについて、社会的にオーソライズされている必要がある。
一般に工学分野においては、リスクの定義(リスク = 事故の発生確率 × 事故の影響の大きさ)という測定方法については、感覚的に受け入れ難いと考える人もいるだろう。これはリスクを定量化するというえ考え方に、ドライな印象を持つ、ある種のバイアスがあるためであろうと思われる。
リスクを定量化するという考え方自体は間違っていないと考えるが、リスクを定量化するという評価方法にはより多様なアプローチがあれば、そこからよりよいものを選択したい。
例えば原発稼働や地球環境問題の問題など、その経済性と安全性という面に於いても定量化するという手段もあるのではないだろうか。
また、リスクを考えるうえで社会科学や心理学的な接近も不可欠なのではないかと考える。ヒューマンエラーや内部犯行といったものは個人の資質により防止すべきものではなく、何らかのプロアクティブな対策が試みることができるはずである。
0
-
推薦理由:
ITシステムに深く依存し、システムの障害が社会生活に大きな混乱や影響を与える現代社会では、ITシステムの安全性を確保し、信頼性を保つことが重要な問題である。本書ではITリスクの様々な問題と、リスクへの向き合い方を解説する。
内容の紹介、感想など:
コンピュータウイルス、サイバーテロなどの意図的な不正や、故障、プログラムのバグのような偶発的な障害などによりシステムの安全性を損なう可能性を「ITリスク」という。
著者は、ITリスクの問題群を解説し、政府や民間で行われている対策を紹介する中で、最も大切なのは「ゼロリスクは無い」という基本認識であり、これに基づき、発生頻度や影響の大きさからリスクの大きさを定量的に把握した上で、リスクへの対策を講じるべきであると述べる。また、一つのリスクへの対策が別のリスクの原因になる「多重リスク」の存在や、対策にかかるコストを考慮しつつ、バランスの良い対策を取ることが不可欠である事を主張する。ITリスクとは何か、我々はITリスクとどのように向き合うべきかを解説する本書は、現代の必読書かもしれない。2000年問題についての考察も興味深い。
0
-
ITに携わって10数年。リスクについてもより詳細に抑えていかないといけないです。広がるばかりの昨今ですが、勉強をおろそかにしてはいけないと思ってます。考え方についての整理ができれば、楽になるかもしれないと期待して、登録。
0
-
ITに関するリスクには様々なタイプがあるが、私の知らない新しいタイプのリスクもあって、少しばかり知識が増えた。
論調は比較的繰り返しの内容が多いように思えるが、実際の事例も似た様なものが多いのだろう。細かい記述が多く、参考文献として読むには良いかもしれないが、リスクについて短時間で理解したい向きには逆に読みにくさとなってしまいそう。読書テクニックがあれば上手に読めそうな構成だけれど、考えないで読むには難しい。
0
-
最近のリスク学の成果をふまえたリスク・アセスメント手法が紹介されている本。リスク・コミュニケーションの例として示されている2000年問題のくだりの必要性は疑問がある(多重リスクコミュニケータの詳細をもっと教えて欲しかったな)ものの、リスクというものが今、どうとらえられているかを新書で概観できるという意味では貴重な一冊。リスク分析に関する国際規格ISO/IEC27003も発行されたことだし、この本でもう一歩先のリスク分析の仕方を考えておくのは無駄ではないと思うのです。情報セキュリティ・マネジメント・システム担当者などの情報セキュリティ技術者はとりあえず目を通しておいて損はないと思いますぞ。
0




著者プロフィール
佐々木良一の作品